Atitikties sistemos ir kontrolės priemonės
Vienuolika paruoštų atitikties sistemų ir jūsų pačių sistemos. Kontrolės priemonių biblioteka pagal ISO 27001 A priedą su patikrinimų planais ir rezultatais.

Sukurta ES, ES reguliavimui.
Atitic – atitikties darbo erdvė ES įmonėms ir joms paslaugas teikiančioms konsultacinėms įmonėms: BDAR, TIS2, DORA, ISO 27001 ir dar septynios atitikties sistemos su jas pagrindžiančiomis politikomis, įrodymais, kontrolės priemonėmis ir įrašais.
Pradžiai mokėjimo duomenų nereikia. Duomenys laikomi ES. Patvirtinkite el. paštą per 7 dienas, kad darbo erdvė liktų aktyvi.
Nuo pirmosios atitikties sistemos iki audito – toje pačioje darbo erdvėje.
Atsakykite į klausimus apie savo organizaciją. Fasttrack parodo, kurios atitikties sistemos taikomos ir kodėl, ir vienu kartu sukuria programas, pradines politikas, kontrolės priemones, registrus ir pirmąjį užduočių planą. Kiekvieną punktą peržiūrite prieš jį sukuriant.
Politikos, įrodymai, kontrolės priemonės, rizikos ir registrų įrašai susiejami su reikalavimais, kuriuos jie tenkina. Įrodymai saugo savo versijas, SHA-256 kontrolinę sumą ir tai, kas juos peržiūrėjo. Susiejimai parodo, kur tas pats darbas galioja ir kitai atitikties sistemai.
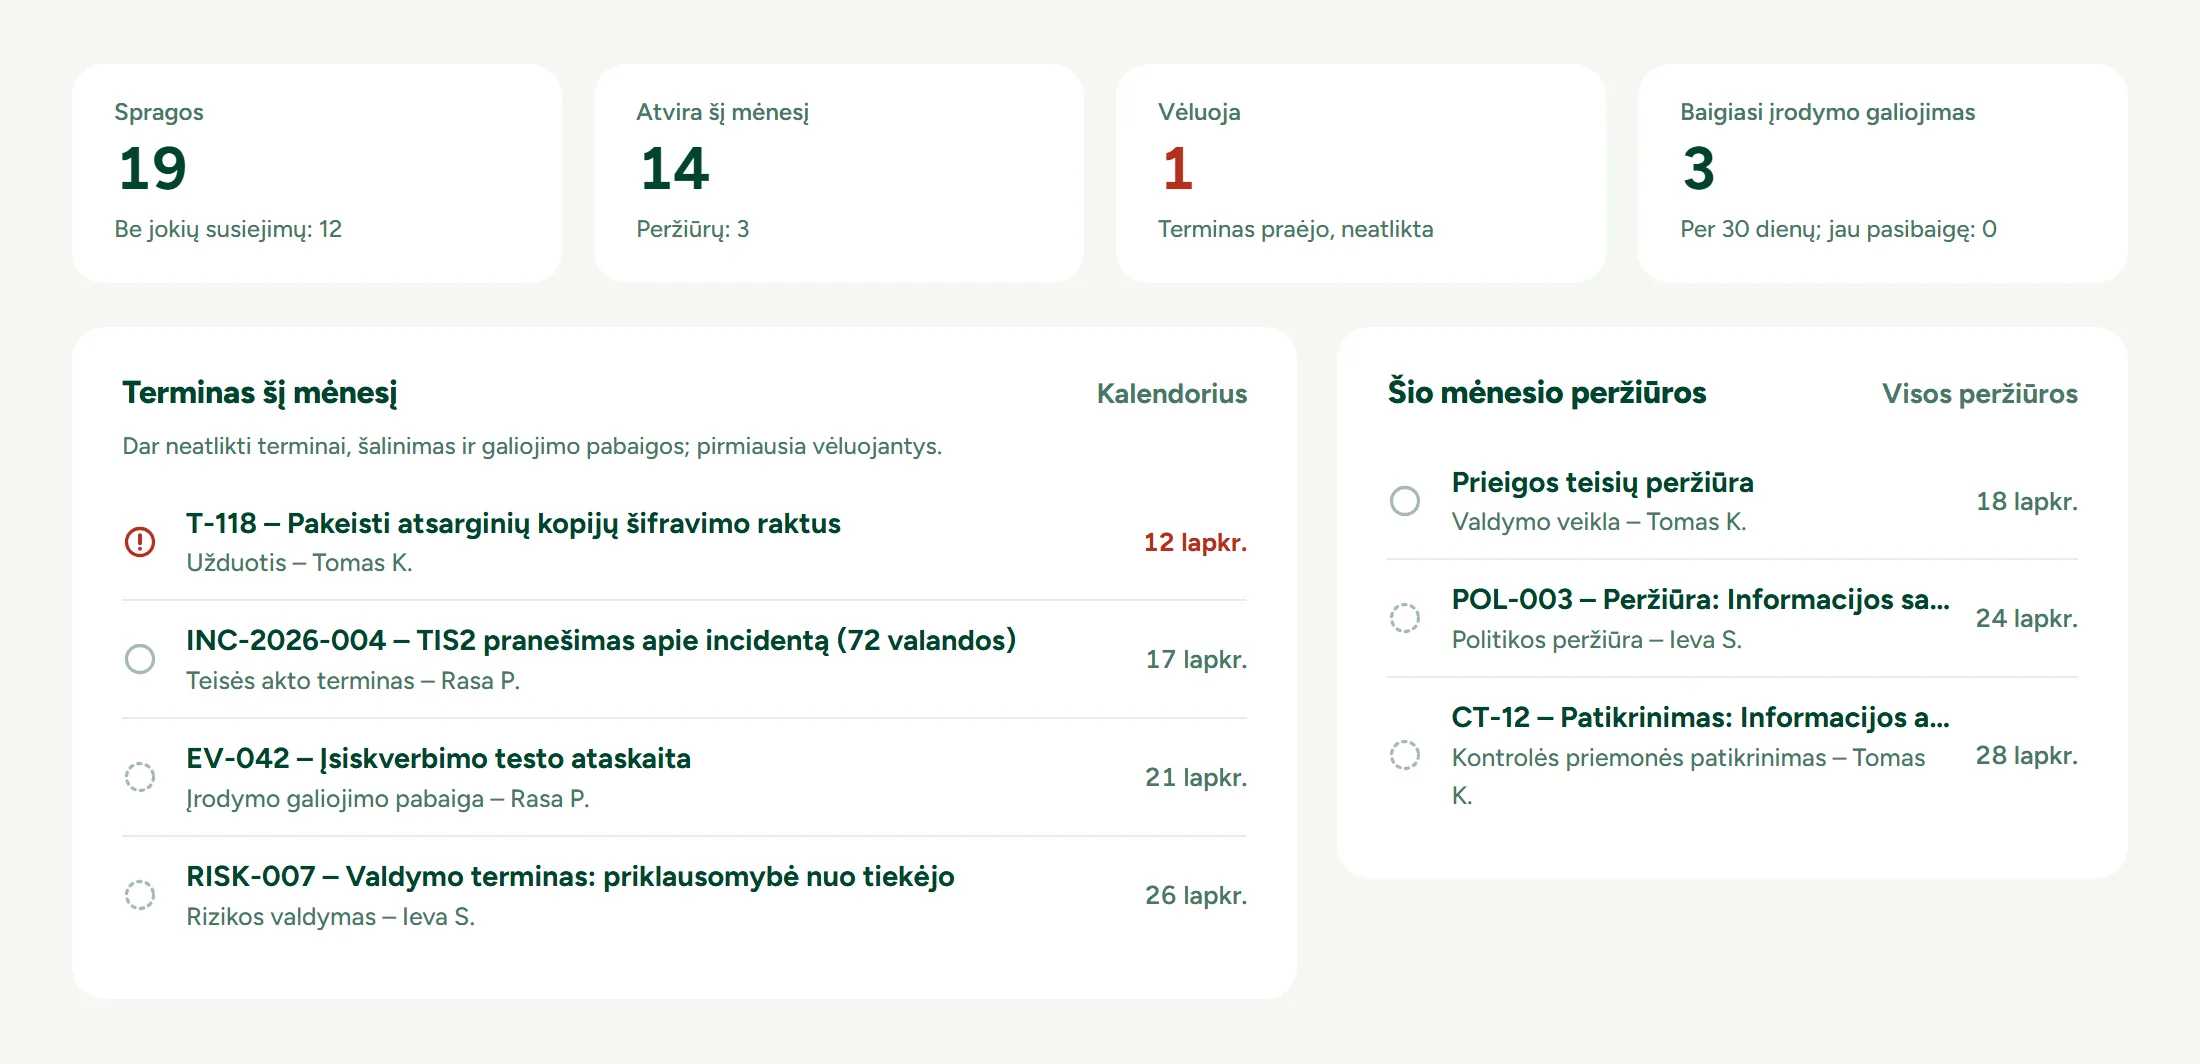
Peržiūros, kontrolės priemonių patikrinimai, politikų atnaujinimai, užduočių terminai ir teisės aktų nustatyti pranešimų terminai – viename valdymo kalendoriuje, su priminimais už juos atsakingiems žmonėms. Užsiprenumeruokite jį „Outlook“ ar „Google Calendar“.
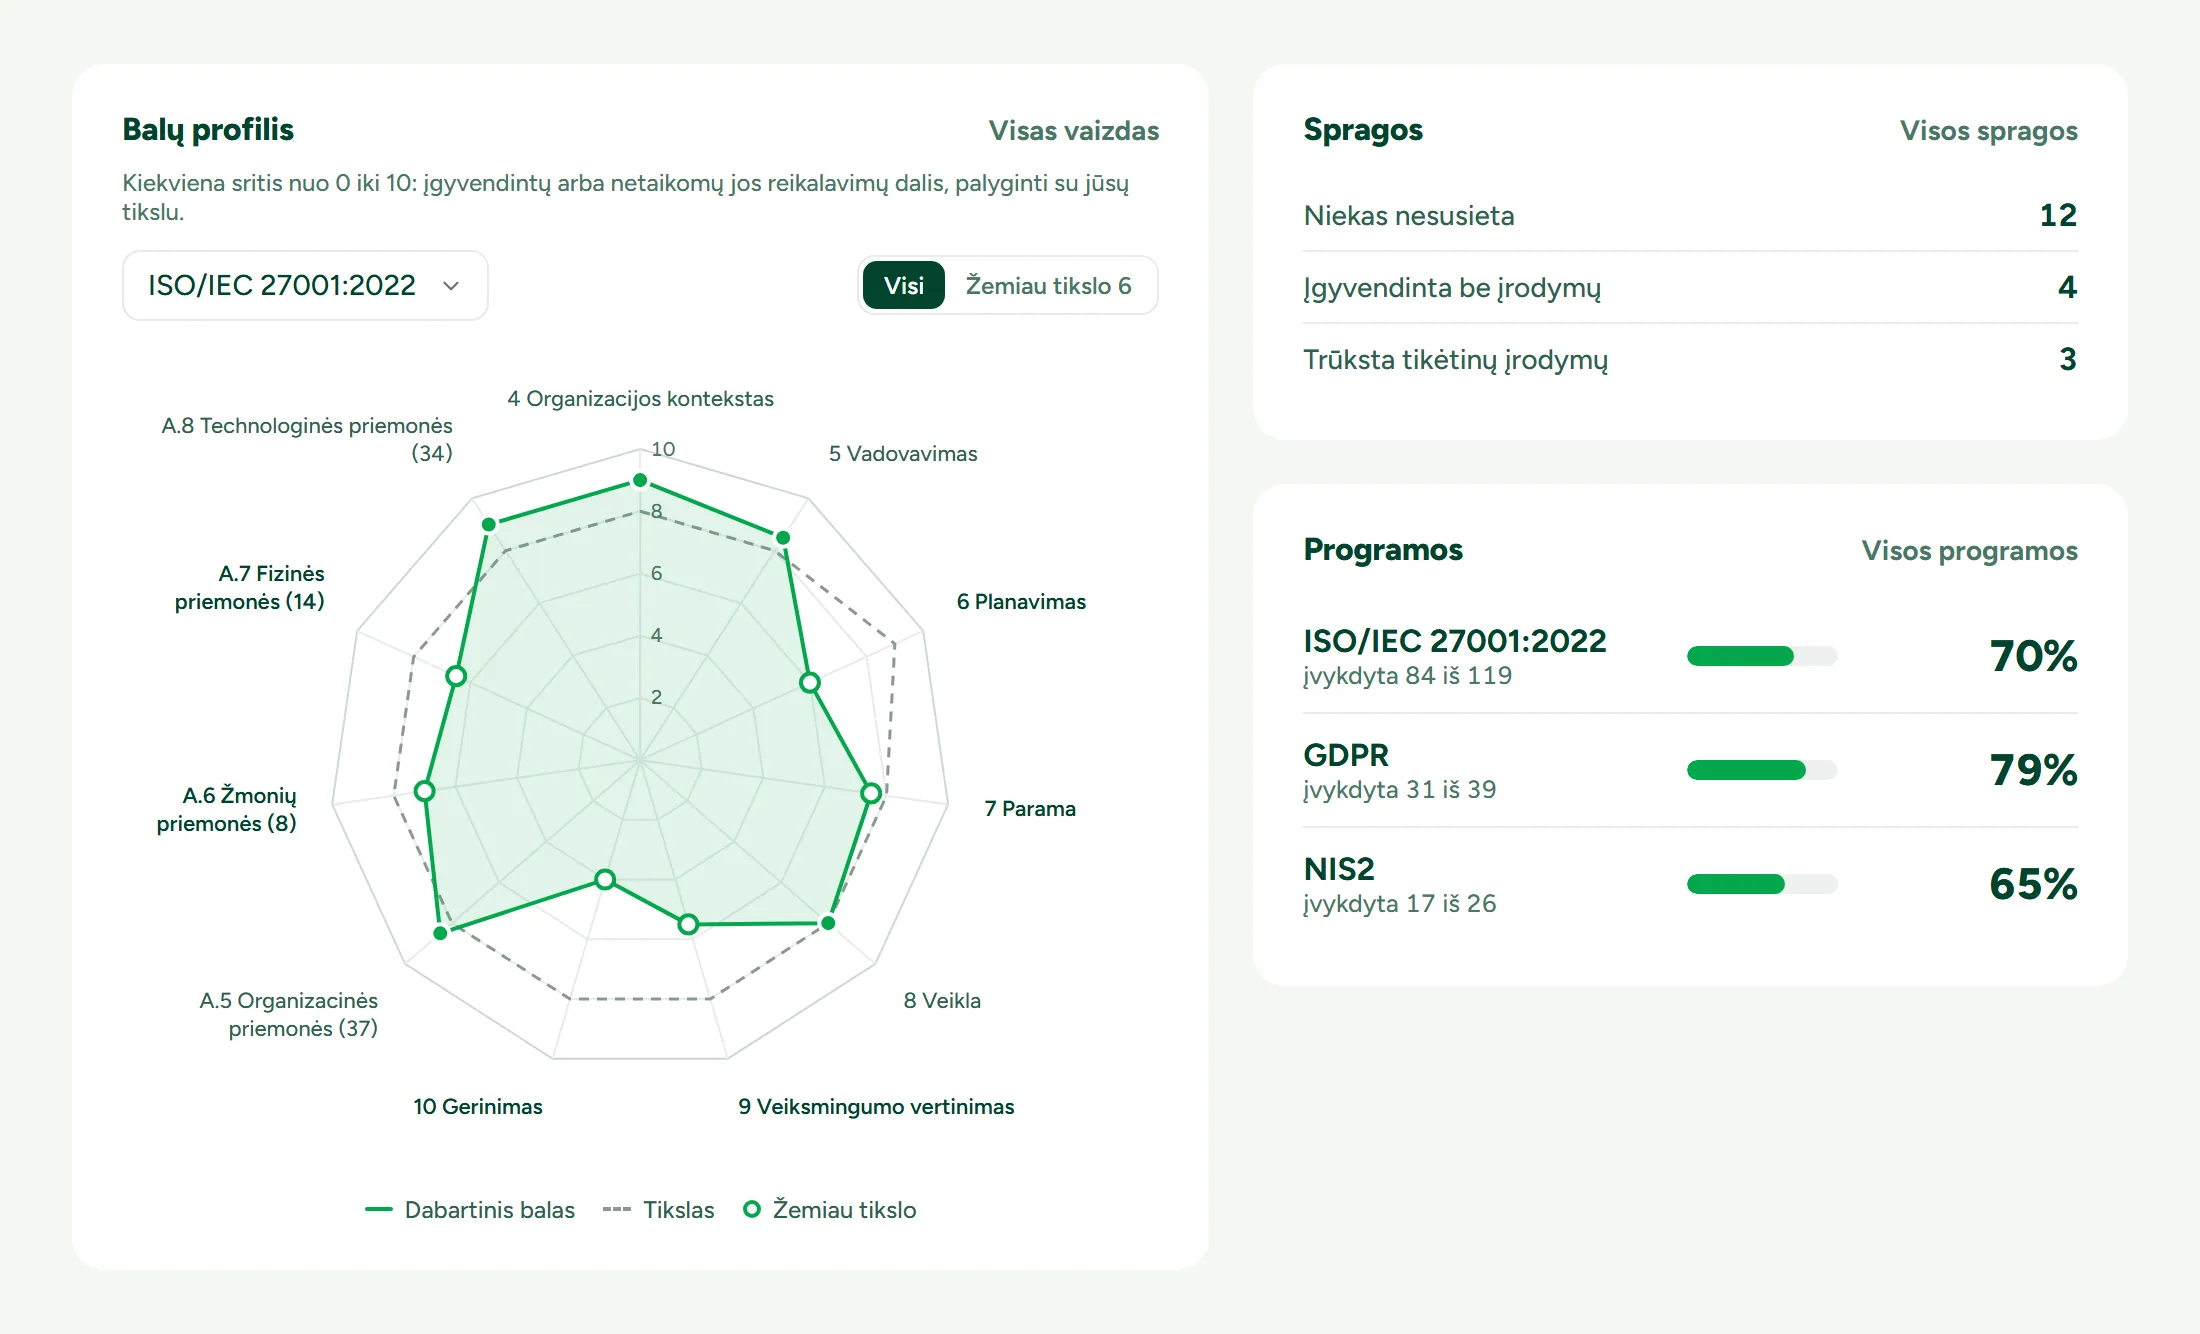
Ataskaitos ir vadovybės ataskaitų rinkinys PDF ar skaičiuoklės formatu, jei norite, siunčiami pagal tvarkaraštį. Taikymo pareiškimas. Kiekvienos srities balų profilis pagal jūsų pačių tikslus. Išorės auditoriai gauna savo prisijungimą, mato tik savo auditą ir atsisiunčia įrodymų paketą.
Visos dalys dirba su tais pačiais įrašais, todėl politika ar įrodymas įvedami vieną kartą ir galioja visur, kur taikomi.
Vienuolika paruoštų atitikties sistemų ir jūsų pačių sistemos. Kontrolės priemonių biblioteka pagal ISO 27001 A priedą su patikrinimų planais ir rezultatais.
Duomenų tvarkymo veiklos įrašai, poveikio duomenų apsaugai vertinimai, subjektų užklausos, pažeidimai, turtas, tiekėjai ir DORA IKT registras. Prie kiekvieno incidento rodomi jam taikomi BDAR, TIS2 ir DORA pranešimų terminai.
Pradinės ir likutinės rizikos balai, palyginti su jūsų rizikos apetitu, suplanuotos peržiūros ir oficialus priėmimas su pabaigos data.
Rengkite, peržiūrėkite ir skelbkite politikas, sekite, kas su kuria versija susipažino, ir suteikite išimtis su pabaigos data. Kursai su testais, priskiriami pagal vaidmenį.
Laiko juosta ir darbotvarkė visko, kas turi datą, pasikartojančios valdymo veiklos, metų planas ir priminimai el. paštu arba suvestinėje.
Įrodymai su versijomis, kontroline suma, apimamu laikotarpiu ir peržiūrėtoju. Audito prašymų sąrašai, auditoriaus prieiga, apribota vienu auditu, ir įrodymų paketai.
Ataskaitų katalogas su vadovybės ataskaitų rinkiniu – PDF ar skaičiuoklės formatu, pagal tvarkaraštį. Spragos, taikymo pareiškimas ir balų profilis pagal jūsų tikslus.
„Klauskite Atitic“ atsako iš jūsų pačių įrašų, o DI ryšiai (MCP) leidžia jūsų jau naudojamam DI asistentui juos skaityti – tik skaitymo režimu ir kiekvienam asmeniui atskirai. Siūlomi pakeitimai laukia, kol žmogus juos priims. Išjungta, kol jūsų įmonė neįjungia.
Duomenys laikomi ES, kiekviena įmonė atskirta duomenų bazėje, bendras prisijungimas, dviejų veiksnių prisijungimas, vaidmenys pagal modulį ir nuo klastojimo apsaugotas audito žurnalas.
Atitikties ar saugumo vadovas, atsakingas už BDAR ir TIS2, DORA taikomas finansų subjektas, programinės įrangos įmonė, kurios prašoma ISO 27001, SOC 2 ar ISAE 3402. Viena darbo erdvė programoms, registrams ir įrodymams bei aiškus vaizdas, ko dar trūksta.
Skaityti organizacijos sėkmės istoriją →Vienas prisijungimas prie visų klientų įmonių, kurių kiekviena atskirta nuo kitų. Pradėkite klientus nuo savo Fasttrack pasirinkimų rinkinių, matykite visų klientų terminus viename kalendoriuje ir jų balus greta, kiekvieno kliento prekės ženklu.
Skaityti konsultacijos sėkmės istoriją →Atlikite 5 minučių testą. El. paštu atsiųsime pasirengimo įvertį ir svarbiausių spragų sąrašą.
Dvylika patikrų rizikos valdymo, incidentų valdymo ir tiekimo grandinės srityse. Bet kuriai organizacijai, kuriai taikomi NIS2 reikalavimai.
Pradėti NIS2 patikrą →Dvylika patikrų IRT rizikos valdymo, incidentų pranešimo, atsparumo testavimo ir trečiųjų šalių rizikos srityse. DORA taikomoms finansinėms įmonėms.
Pradėti DORA patikrą →Dvylika patikrų, vertinančių apimtį ir inventorių, draudžiamas praktikas, didelės rizikos prievoles bei skaidrumą ir GPAI. Skirta visiems, kurie kuria ar naudoja DI sistemas ES.
Pradėti ES DI akto patikrą →Nemokamas bandymas. Nereikia kortelės. ES serveriuose.
Sukurti darbo erdvęPradėdami bandymą sutinkate su mūsų Paslaugų teikimo sąlygomis ir Privatumo politika.